※本記事はOneKey様による寄稿記事です。
Solanaでは100倍のミームコインが生まれ、Arbitrumで「gold mine(金脈)」と呼ばれるDeFiプロトコルがローンチし、新しいL2のメインネットに投資家たちが殺到している。このように、新しいお金儲けのネタは日々登場している。
そのためマルチチェーン時代において、ひとつのチェーンにとどまり続ける選択肢はない。あらゆるトレンドを追うために、クロスチェーンでの操作は日常的なものとなっている。
このようにクロスチェーンブリッジは毎日数億ドル規模の資産移動を担っており、暗号資産の世界全体における資金の流れを支える「生命線」といえる存在である。
しかし、この生命線は驚くほど脆い。富を運ぶ通り道であると同時に、ハッカーにとっての「ATM」にもなっているのだ。実際に以下のような被害が出ている。
- クロスチェーンブリッジへの攻撃は2021年〜2024年で約50件発生し、損失額は40億ドルを超えた
- 2022年だけでも、ブリッジ攻撃による損失は20億ドルに達した
- 1件のブリッジ攻撃で5億ドル以上の損失が出ることもある
- クロスチェーンブリッジへの攻撃による盗難額は、業界全体の盗難額の約40%を占めている
大規模な盗難が起きるたびに業界には激震が走り、数え切れないほどのユーザーの資産が一夜にして消え去ってきた。クロスチェーンは便利な一方で脆弱性を抱えており、すべてのDeFiプレイヤーに重大な問いを投げかける。
「チャンスをつかむためにクロスチェーンブリッジに頼らざるを得ない一方で、セキュリティ事故の被害者にならないためにはどうすればよいのか」
この問題を解決するには、さまざまなブリッジの仕組みを理解し、それぞれに固有のリスクを見極め、正しい選択をすることが求められる。これはもはや上級者向けの知識ではなく、ブロックチェーン業界で生き残るための必須スキルだ。
本記事では、クロスチェーンブリッジの中核となる仕組みを分解し、そのセキュリティ上の弱点を明らかにしていく。
クロスチェーンブリッジとは

まずは基本に立ち返ろう。ブロックチェーンとは何か。
それは、あらゆる取引が記録され、改ざんできない分散型台帳である。ただし、各チェーンはそれぞれ独立した台帳であり、異なる台帳同士の情報はつながっていない。
チェーンごとに異なる特徴があるため、それぞれ異なるニーズが生まれる。その結果としてチェーン間で資産を移動させる需要が生じるのだ。
オンチェーンでのさまざまなニーズを満たすために、資金をチェーン間で自由に行き来させる仕組みが必要になる。それこそが「クロスチェーンブリッジ」の役割だ。
資産はどのようにして手元に届くのか
実際のところ、クロスチェーンブリッジは従来の金融と似ている。
クロスチェーンブリッジでは、あなたのお金が特定のチェーンから別のチェーンへ物理的に移動するわけではない。現実世界の国際送金でもお金が国境を越えて移動するわけではないし、ましてや完全にデジタルなオンチェーンの世界ならなおさらだ。
クロスチェーン送金は「信頼できる情報の伝達」に依存している。オンラインで情報を伝えること自体は簡単だが、それをいかに「信頼できるものにするか」という課題が残る。
まずは「信頼」の問題を論じる前に、クロスチェーン送金後の資産がどこから来るのかを考えてみよう。
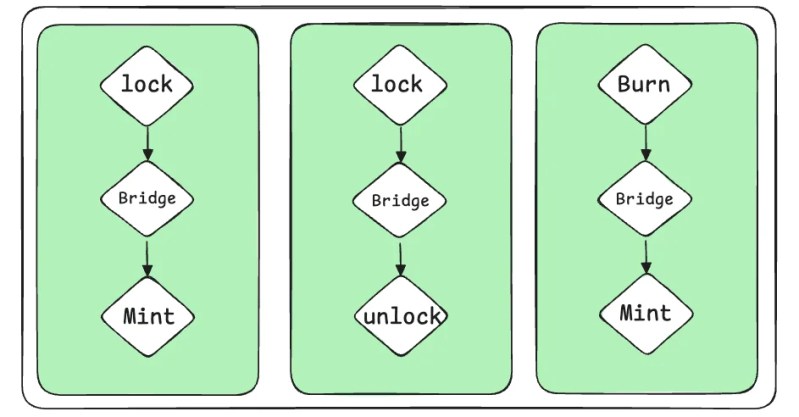
基本的なモデルはいくつかある。
ロック&ミント(Lock-and-Mint)
ユーザーは、送金元チェーン(例:Ethereum)のスマートコントラクトにネイティブ資産をロックする。
次に、外部のバリデーターネットワークやオラクルがそのロックを確認し、送金先チェーンで同量のラップドトークン(代理トークン)を発行する。資産を送金元チェーンに戻したいときは、この流れが逆になる。
送金先チェーンのラップドトークンがバーン(焼却)され、送金元チェーンのネイティブ資産のロックが解除される。
ロック&アンロック(Lock-and-Unlock)
ユーザーは送金元チェーンの流動性プールに資産をロックし、ブリッジ先プロトコルは送金先チェーンの流動性プールから同量の同じネイティブ資産をユーザーに払い出す。
この方式ではラップド資産を生成しないため、ユーザーは常にネイティブ資産を扱うことになる。
バーン&ミント(Burn-and-Mint)
このモデルでは、ユーザーの資産は送金元チェーンでロックされるのではなく、永久にバーンされる。
その後、ブリッジの運営者(通常は資産の発行体)が、送金先チェーンで同量のネイティブ資産を新たに発行する。このモデルの鍵は、ブリッジを運営する主体が送金先チェーンでネイティブ資産を発行する権限を持っている点にある。
あなたは誰の「信用」に頼っているのか
資産がどのように移動するかは理解できたでしょう。
しかし、クロスチェーン操作で本当に重要なのは移動の方法ではなく、どのように信頼性を確保するかである。
資産の移動がアプリケーションだとすれば、「信頼される」ための方法はコンセンサスメカニズムにあたる。
具体的には以下の方法で検証される。
外部検証(External Validation)
外部検証では、検証を行うのは送金元チェーンや送金先チェーンでも「ブリッジの開発者」でもない。
送金元チェーンを監視する信頼されたバリデーター群(ガーディアン)だ。彼らは入金イベントを確認すると、共同でメッセージに署名し、ユーザーのクロスチェーン操作を送金先チェーンに伝える。
送金先チェーンのコントラクトは、一定のしきい値(例:3分の2)以上のバリデーターの署名を信頼し、クロスチェーン取引を承認する。
楽観的検証(Optimistic Validation)
チャレンジ(異議申し立て)に基づく仕組みだ。
ユーザーがクロスチェーンリクエストを送ると、仲介者がそれをネットワークに共有する。一定期間内であれば、誰でもその取引が不正であることを示す証明を提出できる。
誰からも異議が出なければ、そのリクエストは有効とみなされる。
発行体による検証(Issuer Validation)
資産の発行体(USDCであればCircle)が提供する中央集権的なサービスが、送金元チェーンでのバーンイベントを監視する。確認後、サービス提供者が証明に署名する仕組みだ。
署名者はUSDCコントラクトの権限を持つ主体であるため、送金先チェーンのコントラクトはその署名を信頼し、ミント用のコントラクトを呼び出して新たな資産を発行する。
クロスチェーンブリッジはハッカーにとってのATMでもある

DefiLlamaのデータによると、暗号資産のハッキング事件で失われた資金の40%はクロスチェーンブリッジによるものだ。
不適切な秘密鍵の管理、監査されていないコントラクト、信頼性の低いバリデーターネットワークは、いずれも莫大な損失につながりうる。
たとえば2023年7月、クロスチェーンプロトコルのMultichainで異常に大規模な不正引き出しが発生した。創業者の失踪や管理者の秘密鍵を誰が握っているのかが不透明だったことも重なり、1億ドルを超える資金が盗まれた。
これは今なお暗号資産業界で最大級の盗難事件のひとつとなっている。
人気のクロスチェーンプロトコルであるWormholeにも不名誉な過去がある。2022年、Wormholeのスマートコントラクトの脆弱性を突かれ、ハッカーはミントメッセージを偽造して、12万ETHを何もないところから生み出した。
この損失は最終的に親会社であるJump Tradingが補填した。
クロスチェーンをより安全なものにするためには
普段クロスチェーンプロトコルを選ぶとき、私たちはそのセキュリティにあまり注意を払っていないだろう。
多くの場合は、どのブリッジの手数料が安いか、どれが速いかといった損得で判断している。たとえば、クロスチェーン送金の手段として中央集権型取引所(CEX)を使うユーザーも多い。CEXをうまく活用できていなかったなら、すでにかなり損をしているかもしれない。
新しいブリッジや新しいチェーンのネイティブブリッジを使わなければならないときは、その情報をAIに渡して、ブリッジのアーキテクチャをすばやく調べてもらおう。それだけで安心して使えるようになるかもしれない。
資金が長期間にわたって動かせなくなってから、ブリッジ選びを誤ったことを後悔しても遅いのだ。
おわりに
LayerZeroなどの相互運用性プロトコルの成熟に伴い、将来のクロスチェーン体験は単なる「資産の移動」ではなく、より根本的な「情報の伝達」へと変わっていくだろう。
そのとき、ユーザーは「ブリッジ」の存在を意識することなく、異なるチェーン間でシームレスにコントラクトを呼び出し、操作を実行できるようになっているかもしれない。
「ブリッジ」という言葉はやや時代遅れになりつつあり、「インターオペラビリティ(相互運用性)」や「チェーンアブストラクション」といった言葉のほうが頻繁に使われるようになっている。
それでも、「何が本当に変わったのか、何が同じものの呼び名を変えただけなのか」には細心の注意を払う必要がある。目新しい技術に惑わされて、クロスチェーン体験を損なわないようにしよう。
翻訳記事:How Cross-Chain Bridges Became a Billion-Dollar ATM for Hackers
Jonas of OneKey
暗号資産向けハードウェアウォレットブランド「OneKey」に所属。
OneKeyは、ブロックチェーンセキュリティ領域を強みとするハードウェアウォレットブランドで、世界100万人以上のユーザーに支持されています。
・URL:https://onekey.so/ja/
・SNS:https://x.com/OneKeyHQ
The post クロスチェーンブリッジがハッカーに狙われる|仕組みとリスク防御策を解説 first appeared on NFT Media.
参照元:NFT Media
コメント